AI가 해킹의 기본 원리를 바꾼 것은 아니다. 바뀐 건 속도와 규모다. 이미 알려진 공격을 AI 에이전트 수백 개가 동시에, 쉬지 않고 돌린다. 올가을 세 사건에서 피해를 줄인 것도 AI 방어 시스템이 아니라 다중 인증, 접근 차단, 패치 같은 기본 보안이었다.
11월 5일 KBS는 AI 해킹 에이전트를 “해커 1명이 수백 명 몫”이라고 보도했다. 같은 주 JTBC는 바이낸스 8조 원 탈취가 가짜 채용 면접에서 시작됐다고 전했다. 이 글은 두 보도에 나온 사건을 보안업체 보고서, 바이낸스 사고 보고서, 금융당국 발표와 하나씩 대조해 정리했다. 방송에서 짧게 지나간 숫자 중에는 원자료와 다른 것도 있었다.
한눈에 보는 세 사건
① PaperCut 캠페인 — AI 에이전트 수백 개가 48개국 395개 조직, 서버 440대를 침해했다. 공격 개시 26초 동안 11개 조직에서 무단 접근이 확인됐다.
② 국내 금융권 침해사고 — 10월 초 7곳에서 시작해, 10월 14일 금융위원회 발표 기준 16개 금융회사에서 침해가 확인됐고 유출 정보는 약 10만 건이다. 공격 인프라에서 AI 침투 도구 ‘ARTEX’ 흔적이 나왔다.
③ 바이낸스 63억 달러 — 가짜 채용 면접으로 직원 PC를 감염시킨 뒤, 회사 내부 AI 도구를 거쳐 출금 권한까지 갔다.
📌 확정: 공식 보고서·당국 발표로 확인된 사실 / 🔎 추정: 분석 기관의 추정. 본문에 구분해 표기했습니다.
AI가 혼자 해킹했다는 말이 틀린 이유
세 사건 어디에도 사람 없이 AI가 처음부터 끝까지 해낸 공격은 없었다. PaperCut 공격에서는 AI 에이전트가 작업 도중 공격자에게 “계속 진행해도 되느냐”고 승인을 요청한 기록이 남아 있다. 국내 금융권 사건에서 금융당국은 해커가 AI 도구를 이용한 것이지, AI가 독자적으로 공격한 것은 아니라고 선을 그었다. 바이낸스 사건의 5개월짜리 사회공학 공격도 사람이 설계했다.
달라진 건 규모다. 대상 찾기, 공격 코드 만들기, 침투, 내부 확산을 AI가 나눠 맡으면서 공격자 한 사람이 감당하는 범위가 크게 넓어졌다. 막히면 시스템 반응을 보고 다른 경로를 시도하고, 자기 오류까지 스스로 고친다. 정확히 말하면 AI가 해킹한 게 아니라, 해커 한 명이 수백 명처럼 움직이게 됐다.
26초에 11곳을 뚫은 방식 — PaperCut 사례
PaperCut은 학교·기업·관공서에서 많이 쓰는 인쇄 관리 소프트웨어다. 8월 27일 PaperCut이 긴급 보안 권고로 취약점 2건을 공지했다. 인증 우회(CVE-2026-81578, CVSS 8.8 High)와 안전하지 않은 동적 클래스 로딩으로 인한 코드 실행(CVE-2026-82078, CVSS 9.4 Critical)이다. 긴급 패치는 8월 28일부터 나왔고, 정식 유지보수 버전(26.0.5·25.0.13·24.1.10)은 9월 10일 공개됐다. 공격은 공지 나흘 뒤인 8월 31일 시작됐다.
아래 공격 과정과 수치는 PaperCut이 아니라 보안업체 GreyNoise의 분석이다. GreyNoise가 자체 센서로 공격을 기록해 9월 9일 보고서로 공개했다. PaperCut은 권고문에서 이 제3자 분석을 따로 검증하지 않았다고 밝혔다.
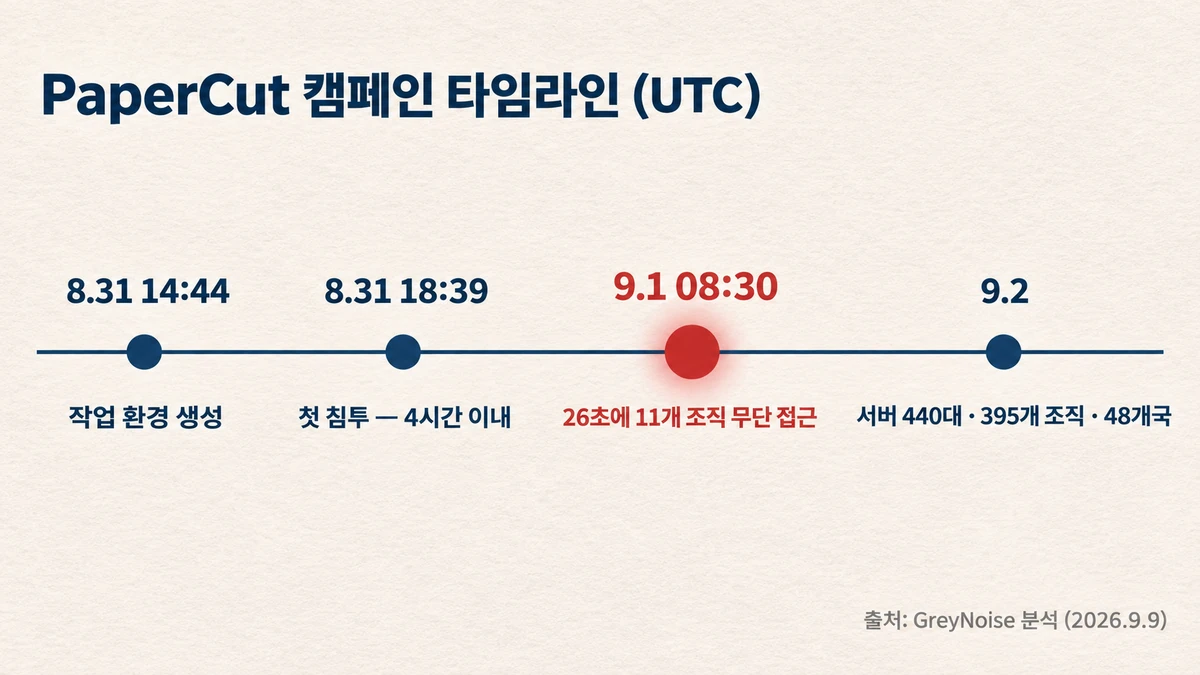
| 시각 (UTC) | 무슨 일이 있었나 |
|---|---|
| 8월 31일 14:44 | 공격자가 작업 환경을 만들고 소프트웨어를 내려받음 |
| 8월 31일 18:39 | 첫 실제 피해자(호주) 원격 코드 실행 — 환경 생성 후 4시간이 채 안 됨 |
| 8월 31일 21:00 | 첫 피해자에서 도메인 관리자 권한 확보 |
| 9월 1일 08:30 | 본격 공격 시작 — 26초 만에 11개 조직 침해 |
| 9월 1일 23:12 | PaperCut 시스템 223대 이상 접근 |
| 9월 2일 15:45 | 마지막 원격 코드 실행 |
📌 최종 집계는 서버 440대, 조직 395곳, 48개국이다. 침해 깊이는 조직마다 달랐다. 인증정보 탈취 280건, 운영체제·도메인 비밀정보 탈취 147건이었고, 도메인 관리자 권한까지 확보한 조직은 12곳이었다. 첫 1시간에만 78개 조직이 당했다. 가장 빨랐던 미국의 한 고등학교는 최초 침투에서 도메인 관리자 권한까지 7분이 걸렸다. 피해가 가장 많은 업종은 교육(204곳)이었다.
에이전트를 돌리는 실행 환경은 OpenAI의 코덱스였고, 판단을 맡은 모델은 딥시크 모델이었다. 에이전트들은 패치 전후 설치파일을 비교해 공격 코드를 만들었고, 실험실 서버에서 먼저 시험한 뒤 실전에 투입됐다. 미국 대상 공격이 느려지자 스레드 수를 스스로 조정하기도 했다.
공격자가 정한 제한도 지켜지지 않았다. 공격자는 러시아·중국 등 28개국을 공격 제외 목록에 넣었다. 그런데 실제 피해 목록에는 브라질·남아공·중국이 들어 있었다. GreyNoise가 보고서 제목을 ‘Agents Gone Wild(통제를 벗어난 에이전트)’로 붙인 이유다.
국내 금융권 침해사고, ARTEX는 어떤 역할을 했나
10월 초 신한·KB국민·하나·BNK부산은행, 예가람·웰컴저축은행, 현대캐피탈 7곳에서 잇따라 정보 유출이 확인됐다. 조사 범위가 넓어지면서 금융위원회는 10월 14일 저축은행·캐피탈·상호금융·전자금융·온라인투자연계금융·가상자산사업자까지 총 16개 금융회사에서 침해사고가 확인됐다고 발표했다. 유출 정보는 성명·연락처·주민등록번호·이메일 등 약 10만 건이다. 당국은 사고 금융사가 더 늘어날 수 있다고 밝혔다.
공격자는 고객용 앱이 아니라 업무지원 시스템, 그룹웨어처럼 상대적으로 관리가 느슨한 외부 노출 시스템을 노렸다. 초기 공격 서버에서는 ‘ARTEX’라는 도구의 흔적이 나왔다. 깃허브에 오픈소스로 공개된 중국어권 AI 자율 침투 테스트 도구로, 원래는 허가받은 보안 점검(모의해킹)용이다. 보안업체 크라우드스트라이크는 10월 7일 분석에서 국내 금융권을 겨냥한 공격 인프라에서 ARTEX 설정 파일과 AI 코딩 도구의 작업 기록을 발견했다고 밝혔다.
구분해 둘 점: ARTEX 흔적은 AI 침투 도구가 공격에 쓰였다는 정황이다. 16곳 모두가 같은 공격자, 같은 도구에 당했다는 뜻은 아니다. 금융당국은 동일 주체 여부를 정밀 조사 중이라고 밝혔고, 새마을금고중앙회는 이번 공격 IP가 앞선 금융권 공격과 다르다고 설명했다.
🔎 크라우드스트라이크는 초기 공격자가 중국 광둥성에 사는 20대일 가능성을 제시했다. 다만 정황에 따른 추정이며 신원을 확정한 것은 아니라고 밝혔다. 기존 공격 방식인 반복 대입에 AI 기반 자동화가 결합됐고, 그 결과 대형 은행 여러 곳이 뚫렸다.
바이낸스 63억 달러, 시작은 가짜 면접이었다
10월 29일(한국시간 30일 새벽) 바이낸스 핫월렛에서 약 63억 달러, 우리 돈 약 8조 4천억 원어치 가상자산이 빠져나갔다. 공격은 10개 블록체인에 걸쳐 일어났고, 블록체인 분석업체 TRM랩스에 따르면 주요 이체는 약 20분 사이에 몰렸다. FBI는 10월 31일 공식 경보에서 북한을 배후로 지목하고, 이 북한의 사이버 활동을 ‘트레이더트레이터(TraderTraitor)’라고 부른다고 밝혔다. 탈취 자산이 주로 이더리움으로 바뀌고 있으며 탈중앙금융(DeFi)·즉시 교환 서비스로 추가 세탁될 것으로 본다고도 했다. 바이낸스는 11월 3일 사고 보고서를 공개했다.
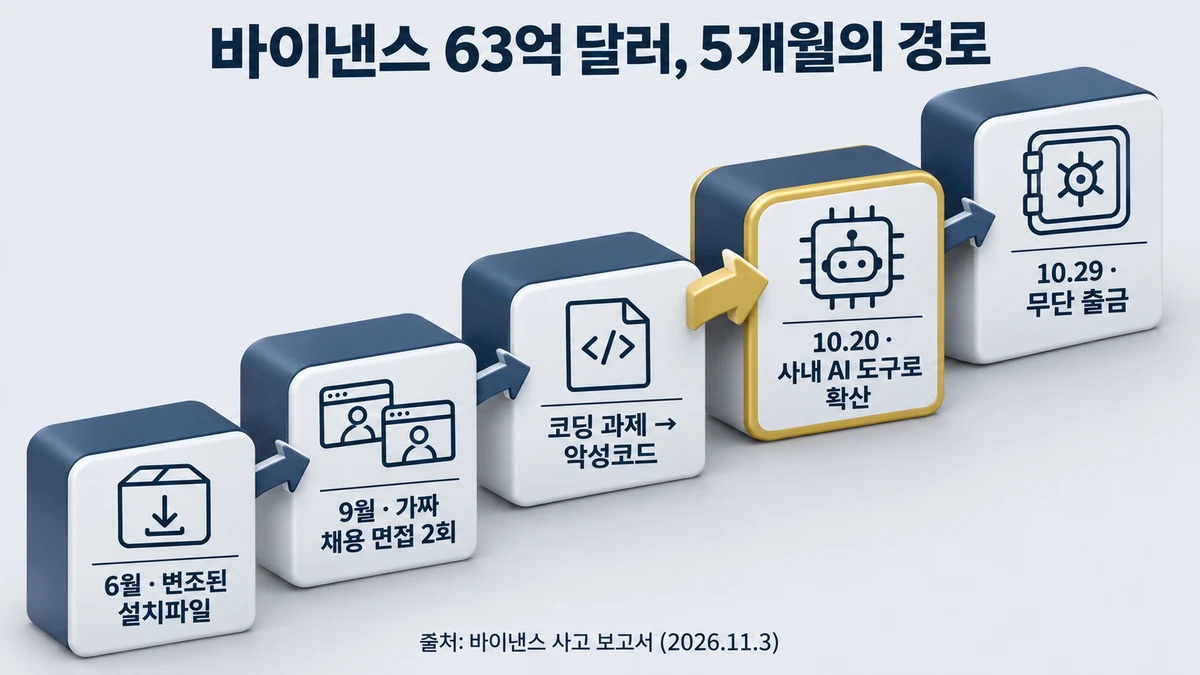
| 시점 | 바이낸스 보고서 내용 |
|---|---|
| 6월 | 지갑 운영 엔지니어가 검색엔진에서 유명 AI 코딩 도구를 찾아 설치하다 변조된 설치본을 받음. 바이낸스가 감염을 탐지해 PC 교체·인증정보 변경 |
| 9월 | 다른 엔지니어에게 가짜 채용 담당자가 접근. 1차는 가짜 인사담당자 화상 면접(개인 사진·영상이 있는 SNS 계정으로 신뢰 형성), 2차는 존재하지 않는 회사의 CEO 사칭. 코딩 과제 다운로드 지시 → 악성코드 |
| 10월 20일 | 감염된 PC와 바이낸스 사내 AI 도구를 발판으로 지갑 엔지니어 2명의 PC 장악, 인증정보와 배포 토큰 확보 |
| 10월 29일 | 내부 서비스에 접근해 무단 출금 요청. 승인 통제를 우회하고 흔적을 지우는 장치까지 사용 |
바이낸스는 지갑 개인 키가 유출된 증거는 찾지 못했다고 밝혔다. 공격자는 열쇠를 훔친 게 아니라 출금을 승인하는 길을 탔다. 가짜 채용 면접은 북한이 수년간 써온 수법이다. 새로운 건 회사가 직원 편하라고 도입한 AI 도구가 내부 확산 경로가 됐다는 점이다. 그 AI 도구를 어떻게 악용했는지는 아직 공개되지 않았다.
확인해 둘 점: 바이낸스 보고서로 확인된 것은 피해 회사 쪽 AI 도구가 악용됐다는 사실이다. 공격자가 공격 과정에 AI를 직접 썼는지는 확인되지 않았다. “AI가 바이낸스를 털었다”는 표현은 정확하지 않다.
바이낸스는 손실을 자체 자금으로 부담하겠다고 밝혔다.
세 사건을 나란히 놓으면
| 구분 | PaperCut | 국내 금융권(초기 7곳) | 바이낸스 |
|---|---|---|---|
| 공격자 | 🔎 러시아어권 1인 추정 | 🔎 중국 거주 20대 추정 | 📌 북한(FBI 지목) |
| AI 역할 | 에이전트 수백 개로 공격 코드 개발·병렬 침투 | 공개 AI 침투 도구로 자동화 | 피해사 사내 AI 도구가 확산 경로 |
| 들어온 곳 | 공지 직후 미패치 서버 | 외부 노출 보조 시스템 | 가짜 면접 코딩 과제, 변조 설치본 |
| 속도 | 26초에 11곳 무단 접근 | 7곳 동시다발 (이후 16곳·약 10만 건으로 확대, 연관성 조사 중) | 5개월 준비, 주요 이체 약 20분 |
| 사람의 몫 | 중간 승인, 대상 국가 지정 | 해커가 도구 운용 | 사회공학 전 과정 |
세 사건 모두 진입점은 오래된 약점이었다. 패치가 늦은 서버, 관리가 느슨한 보조 시스템, 외부 파일을 실행할 수 있는 직원 PC. 클라우드보안연합(CSA)은 개발자 PC 한 대가 대형 피해의 출발점이 된 사례를 2022년 이후 최소 6건으로 정리했다. 바이낸스는 그 목록의 가장 큰 사례가 됐다.
방송 보도와 원자료가 다른 지점
방송은 시간 제약 때문에 숫자를 줄여 말한다. 아래는 KBS·JTBC 보도 표현을 원자료와 맞춰 본 결과다.
| 보도 표현 | 원자료 | 판정 |
|---|---|---|
| “순식간에 11개 기관” | GreyNoise: 26초에 11개 조직 | 수치 보완 |
| “호주 기관에서 발견된 보안 허점” | 허점은 8월 27일 PaperCut이 공지한 취약점. 호주는 첫 실제 피해 대상 | 표현 정정 |
| “48개국 440곳” | 서버 440대, 조직 395곳 | 단위 구분 |
| “AI 해킹 에이전트 수백 개” | 원문도 ‘수백 개(hundreds)’, 정확한 수 미공개 | 일치 |
| “15분에 취약점 15개” | KBS 자체 실험. 사용 도구와 조건은 공개되지 않음 | 참고치 |
| “63억 4천만 달러” | 바이낸스 발표 기준. 분석 기관별 추정은 63억~64억 3천만 달러 | 일치 |
| “사내 AI 도구 악용” | 11월 3일 보고서에 명시. 악용 방식은 미공개 | 일치 |
| “금융당국, 과실 없어도 배상 검토” | 2025년 업비트 해킹 이후부터 검토 중인 사안. 바이낸스로 새로 시작된 논의는 아님 | 맥락 보완 |
막아낸 곳의 차이
같은 공격을 받고도 초기 침입을 막은 곳이 있다. 차이를 만든 건 화려한 AI 방어가 아니라 기본기였다. 다만 한 번 막았다고 끝은 아니다. 공격자는 IP를 바꾸고 다른 시스템으로 다시 들어온다.
| 방어 수단 | 실제로 막은 사례 |
|---|---|
| 이상 접근 탐지·차단 | 10월 초 보도 기준 우리은행·NH농협은행, 카카오뱅크·케이뱅크·토스뱅크가 같은 공격 IP를 탐지·차단. 토스뱅크는 같은 IP의 이전 접근 기록까지 보유 |
| 반례 — 새마을금고 | 초기 금융권 공격 IP는 차단했지만, 10월 10일 다른 IP들의 공격으로 공제 웹페이지에서 회원 약 400명 정보가 유출됨. 차단 하나로는 충분하지 않다는 사례 |
| 웹 방화벽 | PaperCut 캠페인에서 최소 1건 차단 (GreyNoise) |
| 밀린 패치 정리 | 2021년에 나온 취약점을 패치하지 않은 서버가 도메인 장악 경로가 됨. GreyNoise는 기본 하드닝이 AI 공격에도 효과가 있다고 평가 |
바이낸스 사례가 남긴 숙제는 두 가지다. 회사 PC에서 외부 코딩 과제를 실행할 수 있었던 구조, 그리고 사내 AI 도구가 다른 직원 PC까지 닿을 수 있었던 권한 설계다. 과기정통부 AI안전연구소가 자율형 AI 에이전트를 대상으로 프롬프트 주입 공격을 시험한 평가에서 방어율은 모델별 53.3~93.9%였다. 특정 평가 환경의 결과라 모든 AI 도구의 보안 수준으로 볼 수는 없지만, 방어가 완벽하지 않다는 점은 분명하다. AI를 들이는 쪽도 그 AI가 뚫릴 수 있다는 전제로 권한을 좁혀야 한다.
개인이 지금 확인할 것
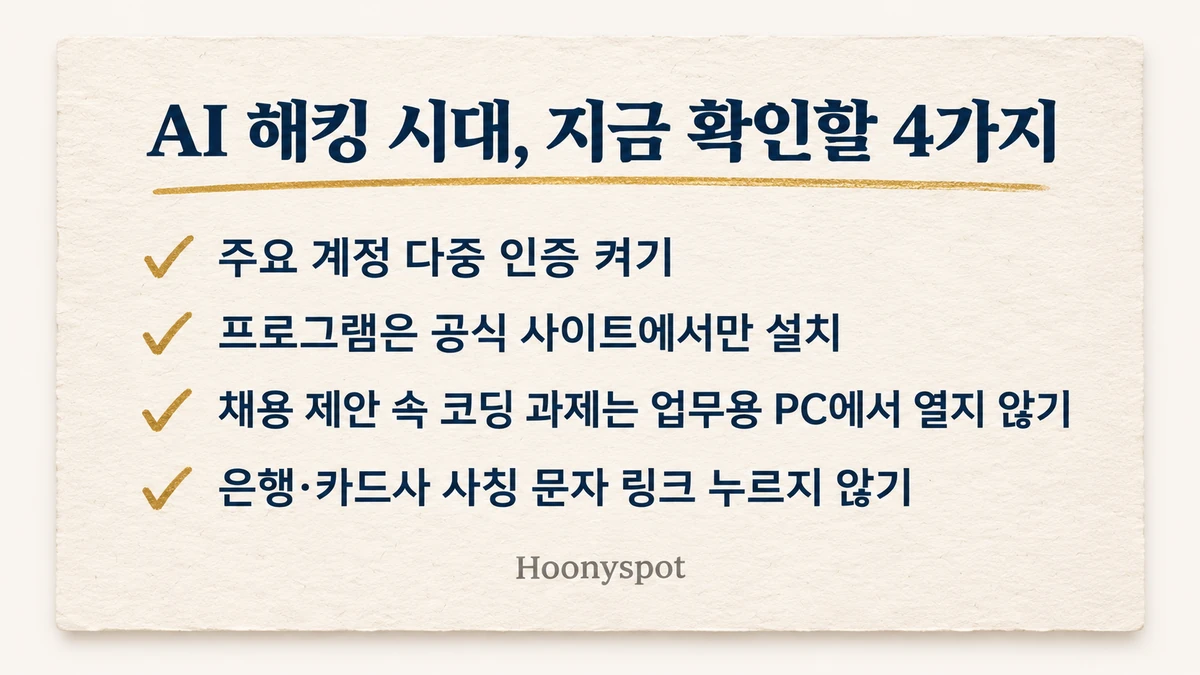
✅ 주요 계정 다중 인증 켜기 — 비밀번호가 새도 바로 뚫리지 않게 막는 가장 기본적인 수단이다.
✅ 프로그램은 공식 사이트에서만 설치 — 바이낸스의 첫 감염은 검색 결과에서 받은 변조 설치본이었다. AI 코딩 도구처럼 인기 있는 프로그램일수록 가짜가 많다.
✅ 높은 연봉 제안 + 과제 다운로드 요청은 경계 — 링크드인·채용 사이트를 통한 접근이 많다. 과제 파일은 업무용 PC에서 열지 않는다.
✅ 2차 피싱 주의 — 금융권 유출 이후 은행·카드사를 사칭한 문자가 늘 수 있다. 문자 속 링크 대신 공식 앱으로 확인한다.
자주 묻는 질문
Q. AI가 사람 없이 혼자 해킹할 수 있나요?
이번 세 사건에서는 아니었습니다. 공격 대상과 범위는 사람이 정했고, 중간 승인도 사람이 했습니다. 다만 AI가 반복 작업을 거의 다 맡으면서 한 사람이 할 수 있는 공격의 규모가 크게 커졌습니다.
Q. 바이낸스 이용자도 돈을 잃었나요?
바이낸스는 손실을 이용자가 아닌 회사가 부담한다고 밝혔고, 10월 31일 90%, 11월 3일 사고 보고서 공개 시점에는 피해 토큰의 98%를 채웠다고 발표했습니다. 최종 처리 결과는 바이낸스 공식 공지로 확인하시기 바랍니다.
Q. 제 정보가 금융권 유출에 포함됐는지 어떻게 아나요?
피해 금융사는 유출 대상자에게 개별 통지하고 홈페이지에 공지합니다. 거래하는 금융사의 공식 앱이나 홈페이지에서 확인하시고, 문자로 온 링크는 누르지 않는 것이 안전합니다.
참고 자료
GreyNoise — Agents Gone Wild: AI-Orchestrated Campaign Against PaperCut NG/MF (2026-09-09)
PaperCut — URGENT Security Advisory: PaperCut NG/MF Security Bulletin (2026-08-27)
FBI — North Korea Responsible for $6 Billion+ Binance Attack (2026-10-31)
바이낸스 사고 보고서(2026-11-03) — binance.com
크라우드스트라이크 국내 금융권 공격 분석(2026-10-07) — crowdstrike.com
금융위원회 제2차 긴급 상황대응 회의(2026-10-14)·가상자산사업자 긴급 점검회의(2026-11-02) — fsc.go.kr
클라우드보안연합(CSA) 리서치 노트 — cloudsecurityalliance.org
KBS 9시 뉴스(2026-11-05), JTBC 뉴스룸 보도